安全用电脑(初级篇)
注意,这不是叫你防止漏电什么的安全,而是操作系统安全,防病毒什么的。好了,言归正传。
新买的电脑都是新系统,新系统在使用前需要做什么?打补丁、装杀软、优化……那么,选一个适合自己的杀毒软件就显得相当重要了,可是市面上杀毒软件太多了,所以,我这么告诉你,如果一个人告诉你“××杀毒软件不行,××是最好的”,那么那个人要么不负责任,要么就是个伪高手!现在的杀毒软件没有所谓的好与坏,各杀毒软件有自己的特色,侧重点不同,所以,杀毒软件“没有最好,只有最适合”。现在市面上常见的国内的杀毒软件,收费的有金山毒霸、瑞星、江民,还有微点主动防御软件;免费的有趋势杀毒软件(和墨者安全专家捆绑后免费)、超级巡警等;国外的杀毒软件常见的收费的有NOD32、Dr.Web、安博士、卡巴斯基、McAfee、诺顿等;免费的有avast!、McAfee个人版等。注意:因为我用的是金山毒霸,所以我截图都是金山毒霸套装的。
下面我大概说一下这些杀毒软件的优势劣势,免费的杀毒软件的劣势很明显,就是病毒库不全面。我只说收费的:
杀毒软件 优势 劣势
金山毒霸 病毒库比较全面,云信任系统 2009增强版之前的版本资源占用大
瑞星 使用人多,云 资源占用稍大(查毒时体现)
江民 资源占用小 病毒库不全面
NOD32 启发式杀毒,病毒库全,资源占用小 较贵,其他功能少
Dr.Web 军方使用,功能强 较贵
卡巴斯基 使用人多,口碑好 卡吧死机,兼容性差,Win2003/2008不好用
McAfee 资源占用少 病毒库不全面
诺顿 与系统连接紧密,功能强大 需要卸载密码,贵,资源占用稍大
OK,这下相信各位可以排除一些了。现在很多杀毒软件和一些“伪专家”们喜欢用杀毒软件所获得的奖项评价杀毒软件的好坏,这也是不科学的。现在杀毒软件常用来宣传的奖项无非就是“西洋安全实验室”和“VB100%”,其中,西洋安全实验室分为Level1和Level2,而Level1只是颁发给可以查毒的软件,Level2就是可以杀毒了,比较好获得;而VB100%就比较难了,VB100%是一个老牌病毒研究中心,拥有最大的病毒库,杀毒软件要通过其验证,必须在指定条件下(制定操作系统),保证0漏杀以及0误杀,才能够获得“VB100%”认证,VB100%没有得分,只有“通过”以及“未通过”,所以,VB100%也只能代表在此之前这个杀毒软件病毒库很全,不能代表以后,但是可以说明这个杀毒软件的安全工程师们很尽职。现在我在网上看到很多用户都在排国内杀毒软件,推荐国外的,还有的自觉地懂得多,还把杀毒引擎摆上来了。那我告诉你,国内杀毒软件使用的国外的杀毒引擎没错,但是为什么你只知道了国内的杀毒软件,那么这个杀毒软件使用的引擎是哪个杀毒软件的引擎?那个杀毒软件你为什么不知道!难道国内杀毒软件只是使用而不经常优化么?
总之,我推荐使用的杀毒软件是金山毒霸和NOD32。
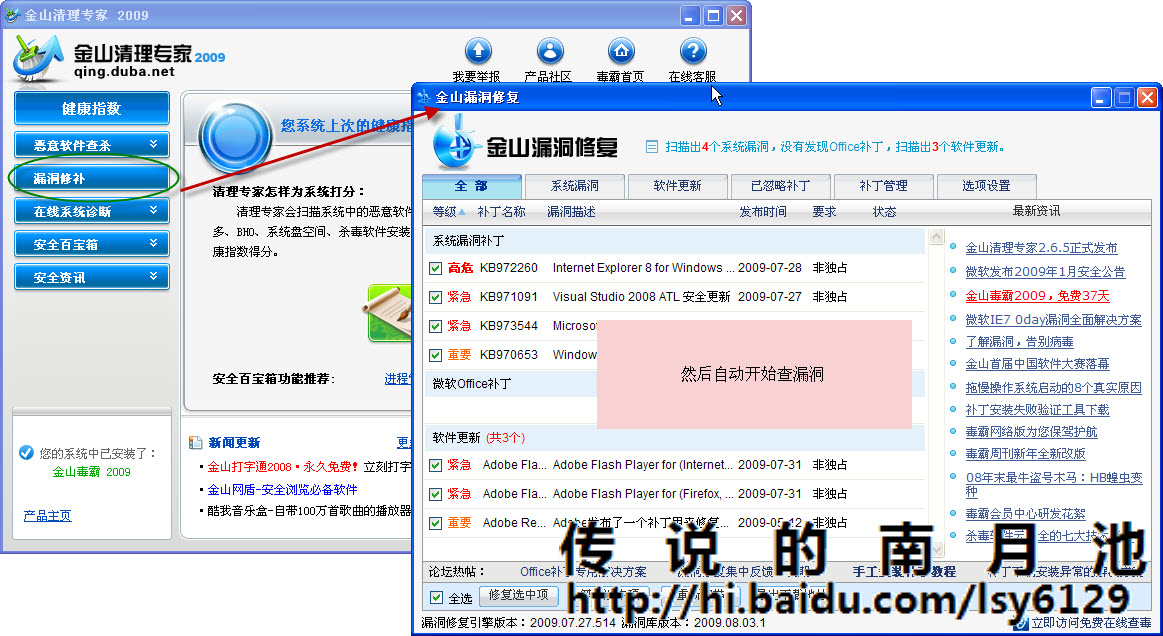
选择好杀毒软件安装后,肯定要联网打补丁了,打补丁有几种方式,有用Windows自己打补丁的,还有就是使用金山清理专家、360、迅雷打补丁的,我一般是用金山清理专家查一下补丁,打完,然后用迅雷再查,有就再打。Windows自带的查补丁的“自动更新”下载更新感觉很慢……Windows Vista依然很慢。
就用金山清理专家来举例(我还专门留了几个漏洞)。
我就全图例了。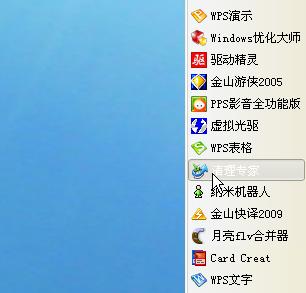
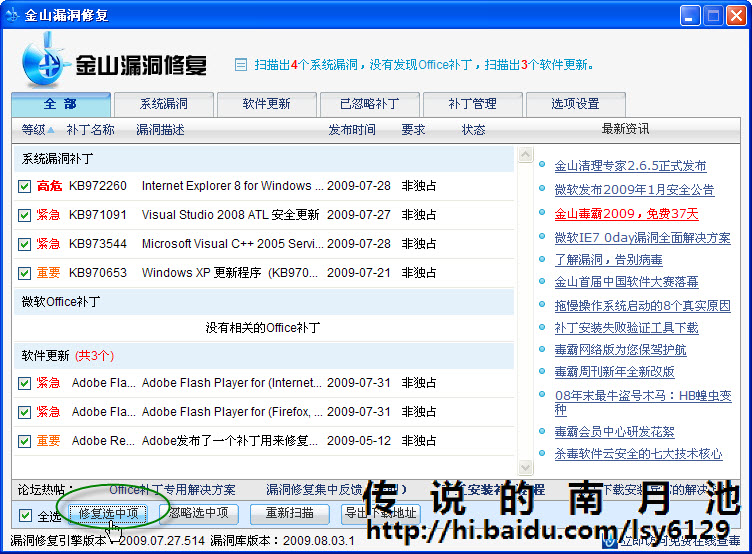
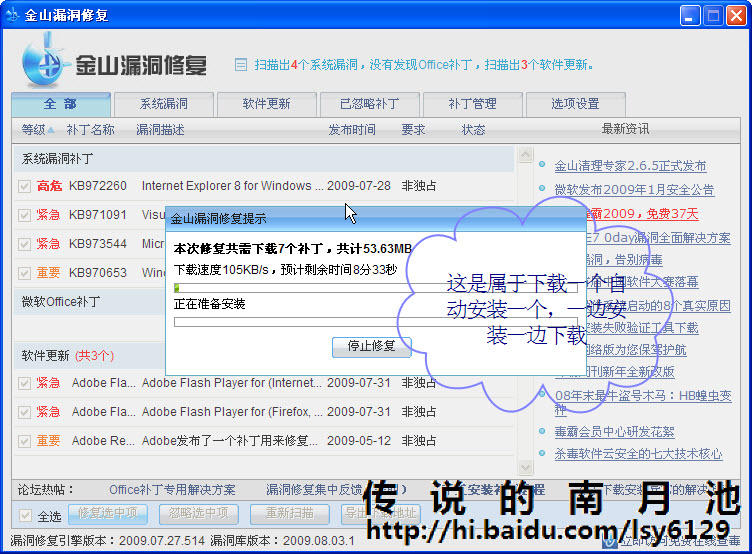
不论是否需要重启,我都推荐重启。
使用Windows优化大师进行安全优化(注意不是什么都可以优化,过多优化可能会造成系统错误)。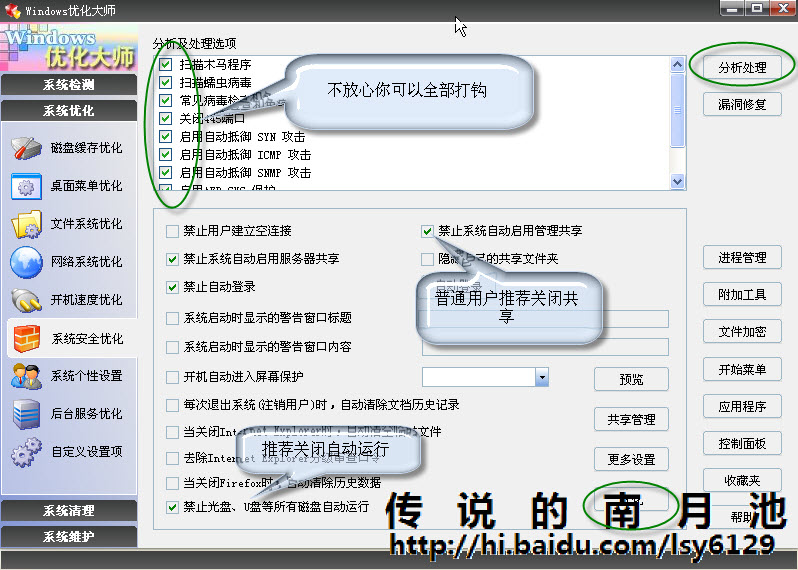
相信大家对如何不中病毒都比较知道了,就是不上非法网站,不乱点广告之类的,金山毒霸2009增强版中增加了一个“金山网盾”,很有用。占用资源很少,总是第一个启动,只占用756KB内存。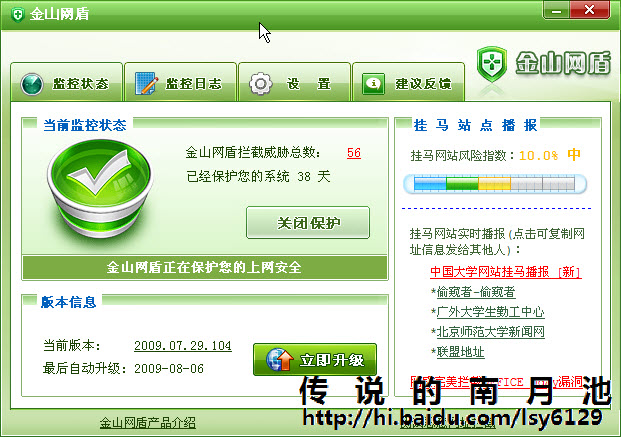
还有就是,有的用户可能下载一个自解压程序,但是别忘了,WinRAR的自解压程序可以添加注释!如果加入“Delete=C:\Windows”,可能你系统盘Windows文件夹下没使用的文件就被删除,而且你都不知道!还有可能网上流行一个“我的设计.vbs”,能看出来是一个脚本程序,我同学传给我的,我没打开,先用记事本打开看了看,大概就是先弹出提示“快说我是猪,不然将关机”,让你在文本框中输入“我是猪”,否则一段时间后关机。它是设置了一段时间,其实,你可以如此:开始→运行,输入shutdown -a,就解除关机命令了。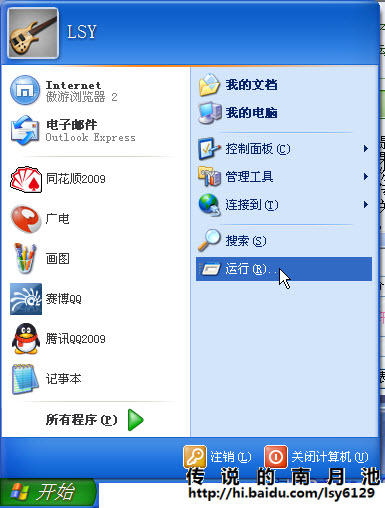
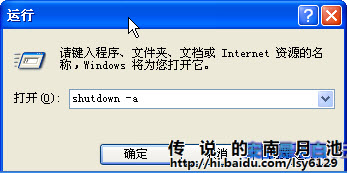
如果不小心中毒,杀毒大家都会,这里提示大家一定要开启杀毒软件的自动更新,常常更新病毒库。但是,杀毒软件永远都是跟在病毒后面跑。
我推荐的是在“安全模式”下杀毒(启动到安全模式,在系统启动画面出现前按F8,如果不知道启动画面啥时候出现,可以重启看看记住),清除病毒成功率高些,如果有清除失败的一定要记住路径,然后手动删除,切不可不管它。
还有些用户中了病毒喜欢重装系统了事,以前病毒这样会没事,现在的病毒都会在其他盘留有“分身”,然后设立隐藏的autorun.inf文件,重装系统只是格式化C盘,装完后进入其他盘时候如果双击,那么病毒由于autorun.inf的作用会复活,所以推荐重装后使用右键,然后选择“打开”,如果默认是“运行”,那就有问题了!就一定要删除它和所关联的文件,但是打开autorun.inf时一定不要双击,而要右击,选择“打开方式”,选择“记事本”,记住病毒名,然后一并删除!每个盘都要如此!再杀毒。
显示隐藏文件的方法: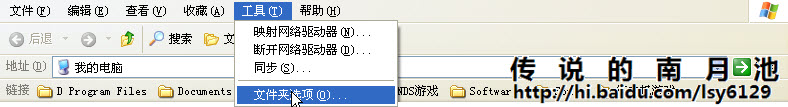
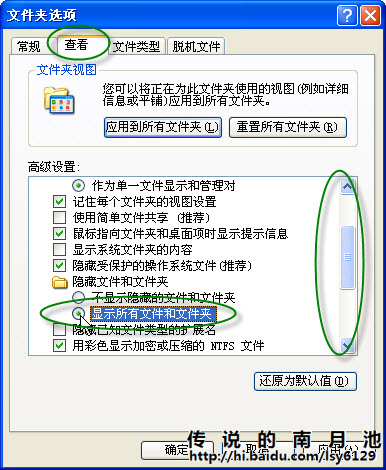
最后是使用防火墙,增加规则。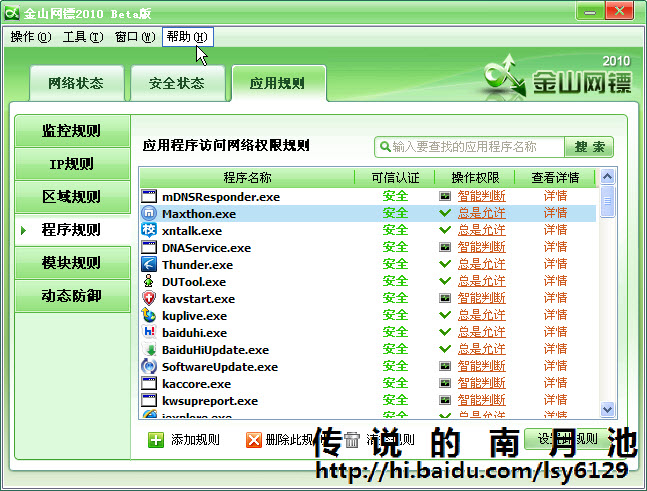
这里说的只是一些比较基本的安全意识,其他的还有通过“组策略编辑器”来增加安全,通过防火墙增加安全IP规则来使系统更安全。
本文链接:https://blog.sthmoon.com/post/339.html 转载需授权!
南月驿站版权声明:以上内容作者已申请原创保护,未经允许不得转载,侵权必究!授权事宜、对本内容有异议或投诉,敬请联系网站管理员,我们将尽快回复您,谢谢合作!